

Artículo publicado originalmente en Voz Populi. He añadido algunas notas adicionales al final.
Cualquier sistema de seguridad tiene como punto de partida que todo puede fallar. Un sensor puede dar información errónea. Una pieza puede estar mal montada. Una baliza puede quedar inactiva. Una bombilla puede fundirse. Una persona encargada de tomar una decisión puede cometer un error.
Para crear un sistema seguro, los ingenieros buscan, por un lado, minimizar la probabilidad de que algo falle. Tener los mejores componentes, probar que todo funcione, adiestrar a los pilotos, controladores y operarios de la mejor manera posible para que no se rompan o cometan errores. Pero dado que todo puede fallar, y lo hará inevitablemente cuando no debe, un buen diseño busca que cuando algo se estropea, o sale mal, o existe un despiste o un error de juicio humano, el sistema derive a un estado en que se minimice la posibilidad de que otras cosas fallen. Que vuelva a una posición segura, aunque eso signifique interrumpir el servicio.
Esto lo vemos a menudo en el sistema de transporte más seguro jamás creado por el hombre, la aviación comercial. Los aviones tienen múltiples sistemas redundantes para evitar que una avería localizada sea fatal. Los pilotos están adiestrados para, en caso de duda, tomar la decisión menos arriesgada. Los segundos de a bordo tienen que estar listos para contradecir al primer oficial si hay algo que no cuadra.
El componente crucial de esa estructura de seguridad, establecida tras décadas de doloroso ensayo y error, es que no es una cuestión de tener mejores motores, computadoras, materiales, sensores o radios. Los aviones son mejores hoy que hace cincuenta años, sin duda, pero son sólo una parte de la solución. Lo que hace a la aviación comercial tan segura es que es un sistema de procedimientos, códigos, instituciones, prácticas y, sí, máquinas que están específicamente construidas alrededor de esta idea.

Sistemas y trenes
No tenemos aún una imagen completa de lo que sucedió en Urda esta semana. Es obvio que algo salió espantosamente mal y que los sistemas de seguridad que protegen a viajeros y tripulaciones fallaron por completo. Lo que es importante recalcar, y que debe ser el punto de partida del debate, es que estos “sistemas” no se limitan al sistema de señales, a los trenes y las vías, sino que también incluyen los procedimientos y prácticas operativas que, primero, aumentaron la probabilidad de que un error humano sucediera y, segundo, hicieron que ese error humano acabara en un montón de chatarra con decenas de víctimas.
El foco estos días ha estado concentrado, inevitablemente, en las grabaciones tan torticeramente filtradas de los maquinistas de los trenes afectados y los controladores de Atocha. El ministro, en una actuación que me parece vergonzosa, se ha apresurado a hablar de una “orden inexplicable” del controlador del ADIF, autorizando al AVE a rebasar una señal y reanudar su marcha a la velocidad normal de esa línea, no a una velocidad restringida.
Es cierto que, sin esa orden, que el maquinista da como buena (porque obviamente no sabe que tiene un tren detenido a 25 kilómetros de distancia), la tragedia no se hubiera producido. El problema principal, sin embargo, no es ese. Lo que debemos preguntarnos es por qué el controlador pudo cometer ese error en primer lugar.
Riesgos y errores
En Urda, todo empezó porque el sistema de señalización, el LZB, dejó de funcionar. Esto de por sí no es una emergencia; para minimizar el riesgo, la LAV se para completamente cuando eso sucede, porque en caso de duda, lo más seguro es que nada se mueva. La línea puede operar, con prestaciones reducidas, usando un sistema auxiliar.
Cuando se pasa de un sistema de señalización excelente, como es el LZB, a uno secundario, el ASFA, el punto de partida tiene que ser la cautela. El sistema está operando con reglas distintas porque las señales dan menos información (vía semáforos en vez de continua en cabina). El sistema ya no es capaz de alertar de inmediato cuando alguien comete un error, sino que detecta un número de problemas más restringido.
Mover un tren provoca implícitamente un riesgo, 425 toneladas de metal desplazándose a más de 200 km/h. En un sistema seguro, toda acción que genera un riesgo debe ir acompañada de comprobaciones, sistemas, confirmaciones o protocolos que obliguen a todos los implicados a verificar que ese riesgo no está provocando una situación peligrosa. Este martes, tuvimos a un controlador que pudo dar esa orden sin nada que le protegiera a él y a los viajeros de ese posible error.
Esto no implica una máquina, un sensor o gastar mucho dinero para que el LZB no se estropee. Es una cuestión de procedimientos, instituciones y diseño para evitar que nadie se despiste y cometa un error en primer lugar.
Comunicando órdenes
Por dar un ejemplo concreto, una de las cosas que me han sorprendido de las grabaciones filtradas tras el accidente es la informalidad en las interacciones, el hecho de que sean una conversación.
Los controladores aéreos, en sus comunicaciones con los pilotos, utilizan un lenguaje estandarizado, con mensajes cortos, precisos y que siempre buscan transmitir la información sin ambigüedad alguna. Existen reglas estrictas, por ejemplo, sobre cuándo se pueden utilizar ciertas palabras como “take off” (despegue), para asegurarnos de que un piloto nunca escuche algo a medias y crea que está autorizado para salir sin estarlo. Esta normativa nace precisamente porque el peor accidente de la historia de la aviación comercial (en Tenerife, aeropuerto de Los Rodeos) se produce porque un piloto inició su carrera de despegue por un malentendido.
En teoría, el reglamento de circulación ferroviaria incluye, en sus 321 densas páginas de procedimientos, lenguaje estandarizado (telefonemas) para maquinistas y responsables de circulación sobre cómo responder a situaciones anómalas. En las grabaciones se escuchan algunos de ellos, sacados de la página 287 del manual. En la práctica, en Urda todos los implicados hablan mucho, pero gran parte de lo que dicen es ambiguo. Los telefonemas, el lenguaje claro y formulaico que existe para evitar errores, sólo se usan para dar la orden, sin referencia al problema que están solucionando.
Cuando el responsable de circulación da el mensaje fatídico, esa orden no incluye referencia alguna a la situación de la infraestructura. Un mensaje equivalente en aviación comercial, en cambio, indicaría el emisor, el destinatario, una descripción mínima de la situación y la orden, dando la oportunidad al maquinista (y al resto de gente en esa frecuencia) de percatarse inmediatamente de que el controlador se ha equivocado. Y, de no ser así, en aeronáutica el piloto hubiera repetido el mensaje para aceptarlo al completo, generando una segunda ventana de oportunidad para corregir lo sucedido.
Probabilidades
Es cierto que durante más de treinta años la LAV de Sevilla ha funcionado sin accidentes, usando el lenguaje más laxo del reglamento de circulación en vez del sistema paranoico de la aviación comercial. Pero también es cierto que la línea lleva hoy muchos más trenes que hace treinta años (y puede manejarlos; este no es un problema de saturación, y hay LAV con muchos más trenes en otros países), y que el LZB, que está en vías de ser sustituido, tiene problemas mucho más a menudo.
De nuevo, hablamos de probabilidades. Si el LZB se “cae” con más frecuencia y hay más trenes circulando, la probabilidad de que un responsable de circulación cometa un error aumenta. Y si el sistema, los procedimientos, no están diseñados de modo que, cuando ese error suceda, se detecte de inmediato, el riesgo de accidente sube. Es, esencialmente, un problema de cántaros y fuentes a escala ferroviaria.
Responsabilidad
Queda hablar de responsabilidades. Cuando un sistema de seguridad falla, la culpa no es de una pieza, sino del hecho de que esa pieza pueda provocar un fallo. El tipo que está dirigiendo las circulaciones fue quien dio la orden, pero nunca debería haber estado en esa posición en primer lugar. Un accidente así no tiene culpables, tiene responsables. Y esos responsables son la gente que diseña esos procedimientos, pero también los dirigentes al mando del ADIF y del ministerio, que deben crear estructuras para que haya gente dedicada a minimizar estos riesgos.
El LZB está siendo sustituido por un sistema más moderno, el ERTMS2, para estandarizar la red de alta velocidad con el nuevo sistema. Las obras van con un considerable retraso. Alguien, en algún momento, debería haberse dado cuenta de que, con la transición alargándose y muchos componentes del LZB cerca del fin de su vida útil, la LAV de Sevilla iba a estar condicionada por esta clase de averías, y haber reforzado los procedimientos en consecuencia. Alguien debería dar explicaciones sobre por qué la puesta en servicio del ERTMS lleva tanto retraso.
Angrois fue un aviso. Adamuz fue otro. Las causas de esos dos accidentes son muy distintas, y el ADIF aprendió y cambió muchas cosas tras esas tragedias. Pero no lo suficiente.
Estos problemas quizás no sean culpa del ministro Puente, pero sí son su responsabilidad. Y por ello, debería abandonar el cargo.
Algunas notas adicionales:
El artículo lo escribí el jueves por la noche, así que hay algunos detalles que merecen matices adicionales.
Primero, no está del todo claro que el retraso en la puesta en servicio del ERTMS2 tuviera algo que ver con el accidente, o al menos, no en el sentido implícito en el texto. Isabel Pardo de Vera, en su entrevista en el El Mundo, mencionaba que el LZB estaba teniendo más averías que antes, algo que podía haber colocado a las circulaciones en la LAV bajo ASFA más a menudo. El ASFA no es inseguro de por sí, pero retira una capa de protección; tienen que salir menos cosas mal para que haya una tragedia. Por lo que dijo el ministro Puente el viernes, el número de incidencias mensuales en la LAV no había aumentado, así que ese argumento no sería tan válido. No está claro por qué hay dos versiones contradictorias aquí, pero dejaría esto en suspenso.
Segundo, ayer me dediqué a leer los informes de incidentes de la CIAF, porque alguien me comentó por BlueSky que la comisión de seguridad se había exclamado hace poco sobre los protocolos de comunicación entre tren y centros de control.
Bueno, mis sensaciones al escuchar las grabaciones resulta que no iban demasiado desencaminadas. La CIAF, en un informe sobre un incidente en mayo del 2025 (publicado en abril de este año) se exclamaba de los “frecuentes incumplimientos de procedimientos de comunicación” en el sistema ferroviario.
El incidente en cuestión ocurrió en Cortes de Navarra. Un media distancia estaba parado en la estación cuando el responsable de circulación decidió cambiar la señal de salida de verde a rojo para dejar pasar otro convoy de larga distancia que no efectuaba parada. El CTC no comunicó correctamente al maquinista lo que iba a suceder, y el media distancia echó a andar, sin darse cuenta que la señal estaba cerrada. Al rebasarla, el ASFA hizo lo que debía y activó el freno de emergencia automáticamente, así que la cosa no pasó a mayores.
En vista de la comedia de errores que fueron las radios ese día, el CIAF decidió hacer un sondeo parcial en las comunicaciones entre CTC y trenes en un par de líneas. La muestra es pequeña (98 comunicaciones), pero los resultados son espantosos:
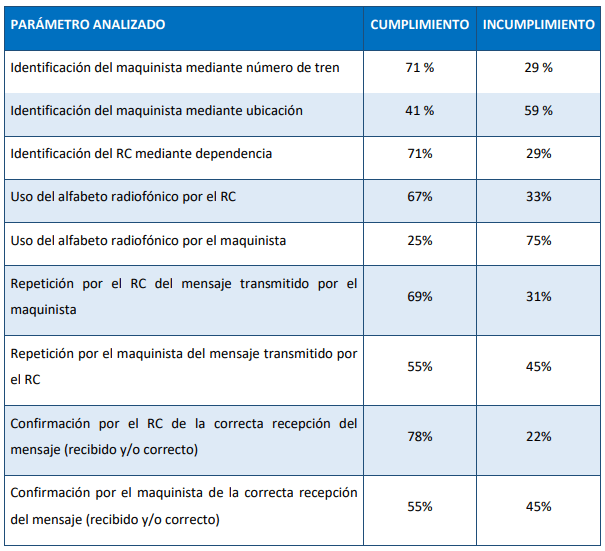
Si le enseñáis esto a un controlador aéreo o piloto comercial probablemente le dará un síncope. Si un primer oficial en un vuelo en el espacio aéreo europeo se olvidara de repetir y confirmar recepción de la mitad de sus comunicaciones con eurocontrol le suspenderían su licencia antes de que terminara la semana.
Cito al informe:
Tanto la recurrencia de sucesos en los que las comunicaciones juegan un papel decisivo en la génesis del riesgo, como los resultados del sondeo realizado, ponen de manifiesto que las carencias en las comunicaciones operativas no constituyen hechos aislados, sino que configuran un factor de carácter sistémico dentro del sistema ferroviario.
Dudo mucho que esta sea la primera vez que la CIAF, un responsable de seguridad de ADIF, un representante sindical o alguien con más autoridad que un tipo con un boletín sobre trenes hayan mencionado esto, y me gustaría saber por qué demonios la red española de ferrocarriles sigue operando así. Porque esta es la clase de prácticas de seguridad que si se siguen, evitan accidentes.
Supongo que habréis visto alguna vez en videos sobre trenes japoneses (¿cómo? ¿no miráis videos ferroviarios japoneses en vuestro tiempo libre?) una práctica operativa de maquinistas, jefes de estación, y cualquiera que opere un tren consistente en señalar con el dedo los instrumentos, baliza, o lo que sea a la que están respondiendo en cada momento. El shisa kanko (que es el nombre que le dan) parece una tradición extraña, pero es en realidad un procedimiento de seguridad la mar de simple que obliga a los maquinistas a dirigir y concentrar su atención en todo lo que afecta al tren, y reduce el número de errores en tareas rutinarias de forma considerable.
Lo de tener protocolos de comunicación estrictos y claros tiene una función similar, ya que obliga a todos los actores a confirmar qué están haciendo explícitamente. Que en Urda estos protocolos no se siguieran es señal de una cultura de seguridad con una lagunas tremendas, y es algo que, casi seguro, contribuyó a que se produjera el accidente.
Miro vídeos ferroviarios japoneses para aprender de ellos, faltaría más.
En otro contexto, he dicho hace poco que "La comparación entre la AV española y la japonesa es injusta. El porqué de la diferencia, para mí, es obvio: los ferroviarios japoneses son japoneses, y los de aquí no".
En Japón hay dos redes ferroviarias. La antigua es de vía estrecha, no admite velocidades elevadas y sus costes de mantenimiento no son grandes. La nueva es de ancho Stephenson y sólo funciona de día. Cada noche pasan trenes auscultadores y los defectos se corrigen tan pronto como son detectados, antes de que vayan a peor. Gracias a ese trabajo tan escrupuloso, la geometría sigue siendo la que requiere la circulación de unos trenes que no son los de 1964. No hay un solo hecho diferencial, hay docenas. Resumiendo mucho, el perfeccionismo japonés no se entiende aquí. Es otra cultura. Shisa Kanko …
>>>